


Wyciek z KARTE. SMBC potwierdza do około 14 mln rekordów, Money Forward podaje liczbę adresów e-mail
SMBC opisuje do około 14 mln rekordów, a Money Forward X podaje 19 648 adresów e-mail klientów Mikatano. Sprawdziłem zakres wycieku i numer infolinii banku.
Spis treści 5
👁 111 przeczytań
Czy bank ma numer telefonu klienta? Na takie pytanie można odpowiedzieć jednym słowem i ani razu nie zapisać samych cyfr. Właśnie taka informacja znalazła się wśród danych japońskiego banku Sumitomo Mitsui Banking Corporation (SMBC), które wyciekły z platformy KARTE. Ten sam incydent objął usługę finansową Mikatano. Spółka obsługująca tę usługę potwierdziła ujawnienie 19 648 adresów e-mail.
Zestawiłem komunikaty banku, grupy Money Forward i operatora KARTE. Wszystkie opublikowano 20 listopada. Dopiero czytane razem wyjaśniają, dlaczego klient jednej instytucji powinien uważać na wiadomości wysłane na ujawniony adres, a druga instytucja może wyraźnie wykluczyć wyciek adresów swoich klientów. Wspólny był dostawca. Każda firma przekazała mu jednak inne dane, żeby mógł wyświetlać jej komunikaty.
Jakie informacje SMBC przekazał do KARTE?
Bank używał KARTE na swojej stronie i w aplikacji mobilnej. Wśród danych wymienia datę urodzenia, przedział wieku, płeć, informację o zarejestrowaniu numeru telefonu oraz znacznik wskazujący, czy danej osobie należy wyświetlić powiadomienie. Bank szacuje skalę na maksymalnie około 14 mln rekordów. Komunikat nie podaje liczby odrębnych klientów.
SMBC wykluczył wyciek imion i nazwisk, adresów zamieszkania, numerów telefonów i adresów e-mail. Poza zbiorem były też numery rachunków, kody PIN, identyfikatory i hasła do bankowości internetowej. Według banku ujawnione dane nie pozwalały wskazać konkretnych osób, ponieważ nie powiązano ich z nazwiskami. Do chwili ogłoszenia bank nie odnotował wpływu incydentu na środki klientów ani na transakcje.
Skąd w tym samym wycieku wzięły się adresy e-mail?
Odpowiedź znalazłem w komunikacie grupy Money Forward. Jej spółka Money Forward X korzystała z KARTE przy obsłudze Mikatano. Potwierdziła ujawnienie 19 648 adresów e-mail klientów tej usługi oraz 22 443 identyfikatorów używanych wewnątrz systemu. Ta sama osoba mogła występować w obu zestawach. Sam identyfikator pozwalał grupie odróżnić użytkowników, ale nie służył do logowania.
Spółki odłączyły integrację 14 listopada i unieważniły używane przez nią dane dostępowe. Money Forward informuje, że nie doszło do włamania do jej usług, w tym Money Forward Cloud i Money Forward ME. Grupa nie wysyłała do KARTE haseł, danych kart kredytowych ani rachunków bankowych. Zapowiedziała indywidualne wiadomości do osób i firm, których dane kontaktowe posiada.
Co stało się u dostawcy powiadomień?
Wczesnym rankiem 13 listopada w Japonii osoby z zewnątrz uzyskały dostęp do części danych, a następnie do panelu administracyjnego KARTE. Japońska spółka PLAID zatrzymała usługę. W raporcie wymienia 570 firm w kategorii danych wprowadzonych przez klientów oraz 754 w kategorii danych dostępowych do zewnętrznych integracji, takich jak usługi wysyłki poczty. Jedna firma może pojawiać się w kilku kategoriach. Klucz do połączenia dwóch usług ma inne zastosowanie niż hasło, którym klient otwiera aplikację banku.
W zestawieniu PLAID znaleźli się również dawni klienci. Operator przyznał, że po zakończeniu części umów dane, które należało usunąć, pozostały w systemie wskutek błędów organizacyjnych. Zaplanował przekazywanie firmom szczegółowych zestawień od 24 listopada. Jako cel stopniowego przywracania KARTE wskazał połowę stycznia 2027 r.
W tym nagraniu z 2022 r. KARTE pokazuje, jak firma dobiera komunikaty wyświetlane odwiedzającym. To prezentacja produktu przygotowana przed incydentem.
Jak skontaktować się z SMBC w sprawie wycieku?
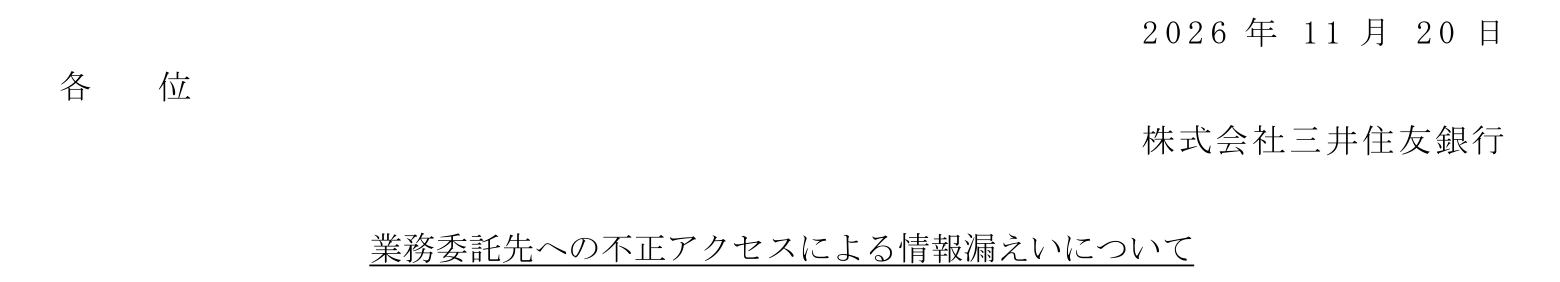
W sobotę 21 listopada rusza w Japonii dedykowana infolinia SMBC pod numerem 0120-559-622. Działa do 23 grudnia 2026 r., w dni robocze od 9:00 do 17:00, a w weekendy i japońskie święta od 10:00 do 17:00 czasu japońskiego. W sobotę 21 listopada odpowiada to godzinom 2:00-9:00 w Polsce. Ten sam numer można sprawdzić na drugiej stronie bankowego PDF.
SMBC zapowiada, że w związku z incydentem nie poprosi telefonicznie ani e-mailem o podanie hasła czy danych karty. Jeśli ktoś powołuje się na wyciek, najpierw otwórz stronę banku z własnej zakładki. Na Promptowym opisałem, jak rozpoznać podszywanie się pod bank i co sprawdzić po otrzymaniu zawiadomienia o wycieku danych. Oddzielnie zebrałem odpowiedzi dla klientów pytających o karty w sprawie Autopay w Polsce.
Opublikowano 21 listopada 2026 r. o 09:28 czasu polskiego.
Źródła
- Sumitomo Mitsui Banking Corporation - dane klientów i infolinia, 20 listopada 2026 r. (PDF po japońsku)
- PLAID - wyniki dochodzenia i harmonogram przywracania KARTE, 20 listopada 2026 r.
- Money Forward - dane spółki i jej usługi Mikatano, 20 listopada 2026 r.
Więcej o tym temacie: Nieufny - oszustwa, hasła i VPN bez straszenia

Autor
Twórca i autor Promptowego, polskiego serwisu o sztucznej inteligencji. Codziennie śledzi premiery modeli, narzędzia i regulacje AI, i tłumaczy je prostym, konkretnym językiem.
Czytaj dalej
- dygot.plGTA 6: sprzedaż bije rekord. Dwa miliardy dolarów w około 40 godzin
- przelomowy.plModele AI rozpoznają ukryte nadużycia naukowe w 91% przypadków, lecz często i tak pomagają
- generatornia.plBlack Friday 2026 na narzędzia AI: ceny z cenników, z którymi porównasz rabat
- przewagi.plAutomatyzacja faktur: zacznij od obiegu i wyjątków, potem dodaj AI