Udostępnione rozmowy z Meta Muse można znaleźć w publicznych rejestrach DNS - 6800 linków
Firma Claroc twierdzi, że wystarczyło jedno zapytanie, by znaleźć tysiące linków do rozmów udostępnianych przez użytkowników Meta Muse. Wśród otwartych stron były notatki rekrutacyjne, wnioski kredytowe i wewnętrzne raporty finansowe.
Ten news ukazał się 1 godzina po komunikacie źródła.
👁 116 przeczytań
Badacze firmy bezpieczeństwa Claroc poinformowali w poniedziałek, że udało im się wyliczyć 6800 linków do rozmów udostępnianych przez użytkowników Meta Muse, nowego agenta AI od Meta. O sprawie napisał Ars Technica. Powodem ma być sposób budowania adresów stron z udostępnionymi czatami - w URL-u znajduje się tytuł rozmowy, a sam adres trafia do publicznych rejestrów DNS.
Jedno zapytanie zamiast mozolnego szukania
Meta Muse, nowy agent AI od Meta, pozwala - jak wiele podobnych usług - udostępniać innym osobom rozmowy, wyszukiwania czy obrazy. Działa to na zasadzie generowania unikalnego adresu URL: ktokolwiek ma link, może otworzyć stronę z treścią. Zabezpieczeniem jest zwykle długi, trudny do odgadnięcia ciąg znaków w adresie.
Muse formalnie stosuje to samo podejście, ale - jak opisują badacze Claroc - jedna decyzja projektowa podważyła całą konstrukcję. Specjaliści podają, że byli w stanie wyliczyć 6800 linków utworzonych przez użytkowników do dzielenia się rozmowami. Po otwarciu kilkuset z nich natrafili na treści, które wyraźnie nie miały być publiczne.
„It took one query” - napisali badacze, komentując, jak łatwo było zebrać te adresy. Wcześniej spodziewali się, że będzie to wymagało realnego wysiłku.
Co było w otwartych rozmowach
Lista przykładów, jakie wymienia Claroc, pokazuje skalę problemu lepiej niż jakakolwiek statystyka:
- notatki kandydata przygotowującego się do poufnej rozmowy w ramach executive search z czołowym laboratorium AI, wraz z nazwiskiem kontaktu wewnętrznego i godziną spotkania,
- wewnętrzny przegląd przychodów ogólnokrajowej firmy marketingowej, oznaczony jako materiał dla prezesa,
- wniosek kredytowy właściciela małej firmy razem z wnioskowaną kwotą,
- lista zadań zawierająca alert o oszustwie bankowym, z częściowym numerem konta oraz kwotą i godziną transakcji,
- wewnętrzny raport wyników inwestora nieruchomościowego z dwoma adresami nieruchomości i dokładnymi danymi o zwrocie, dochodzie i hipotece,
- całoroczny kalendarz urlopów w jednym miejscu pracy, z dziesiątkami pracowników przypisanych do tygodni nieobecności.
To nie są dane wykradzione z serwerów. To strony, które użytkownicy sami wygenerowali, zakładając, że zobaczy je wyłącznie osoba, której wysłali link.
Dlaczego tytuł rozmowy w adresie jest problemem
Najprostszą metodą odnalezienia tych adresów jest - według opisu Claroc - pasywne wyszukiwanie DNS przez jedną z wielu dostępnych komercyjnych usług. Rejestry pasywnego DNS przechowują historyczne powiązania nazw domen z adresami IP, a także dane o serwerach nazw i poczty. Systemy te zbierają odpowiedzi DNS z czujników umieszczonych przy rekurencyjnych resolverach lub innej infrastrukturze. W praktyce: gdy odbiorca kliknie w link, informacja o domenie trafia do przeszukiwalnej bazy.
Linki Muse da się wyłowić, bo wszystkie korzystają z domeny cf.metaaiusercontent.com. Do tego dochodzi kluczowy element - w adresie znajduje się tytuł rozmowy obok długiego ciągu znaków. Uproszczone przykłady podane przez badaczy wyglądają jak home-sale-budget-9f21c8a3.cf.metaaiusercontent.com czy loan-application-draft-a4c9e2.cf.metaaiusercontent.com. Sam tytuł zdradza więc, co znajduje się po drugiej stronie, i pozwala filtrować wyniki pod kątem ciekawszych treści.
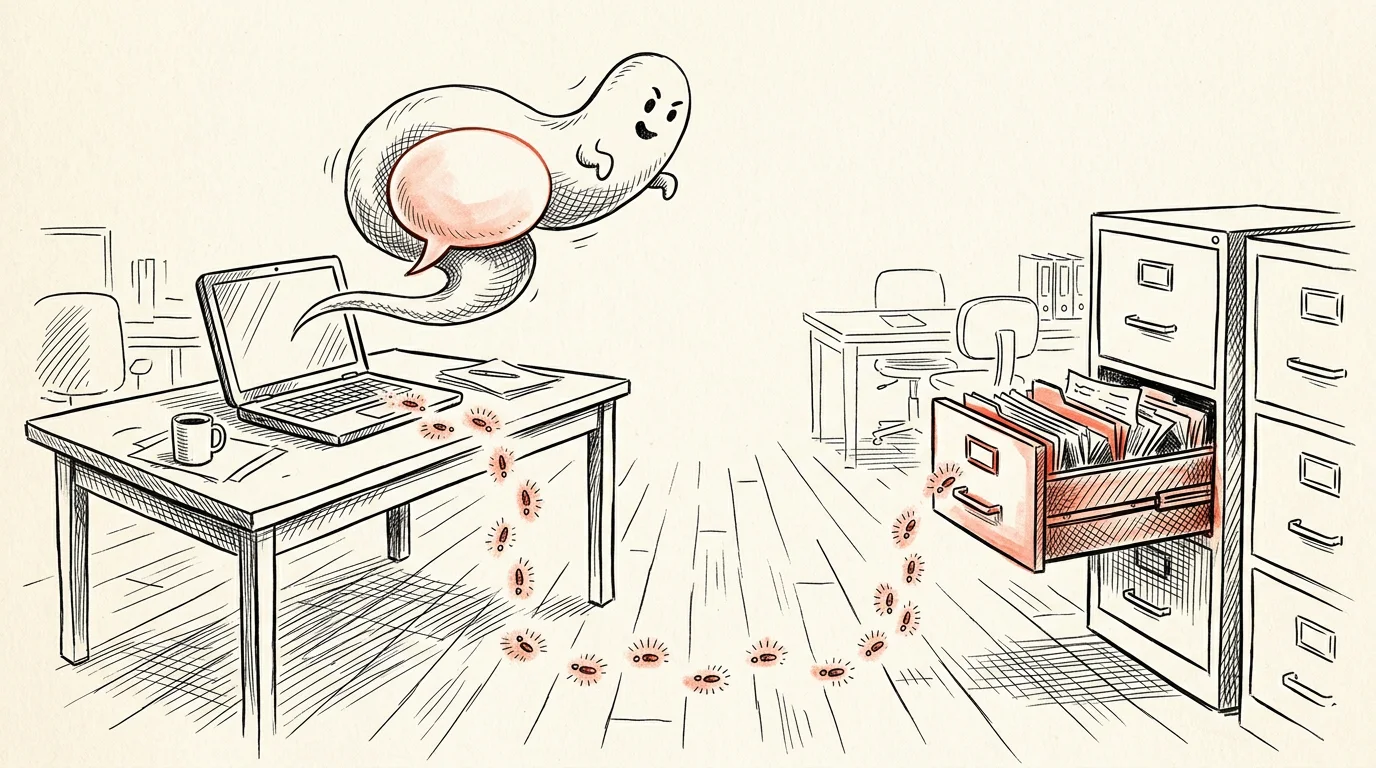
Claroc zwraca uwagę, że publiczne linki do udostępniania ma wielu asystentów AI. Różnica polega na tym, że w przypadku Muse tytuł siedzi wewnątrz adresu, a publiczny DNS go rejestruje. Badacze nazwali takie strony GhostShares - otwierają się dla osób, które nigdy nie dostały linka, i które mogą je znaleźć samodzielnie.
Stanowisko Meta i wcześniejsza luka
Nie przepłacaj za te subskrypcje
Prowadzę sklep z rocznymi dostępami do narzędzi AI - te same konta, o których piszę wyżej, tylko taniej niż w cenniku producenta.
Przedstawiciel Meta nie miał od razu odpowiedzi na pytania przesłane mailem przez Ars Technica. Asaf Aprozper, współzałożyciel i CTO Claroc, napisał w mailu, że jego firma kontaktowała się z Meta i nigdy nie dostała odpowiedzi. Po sprawdzeniu podobnych platform, konsultacjach z osobami z branży i ponownej lekturze dokumentacji Muse zespół uznał, że takie zachowanie jest zamierzone. Zastrzegł jednak, że użytkownicy powinni wiedzieć, iż prośba o udostępnienie czatu tworzy publiczny link możliwy do odnalezienia opisanymi technikami.
Kontekst jest o tyle istotny, że Mark Zuckerberg mówił miesiąc temu, iż Muse został zbudowany od podstaw z myślą o prywatności i bezpieczeństwie. Asystent szybko trafił na czołowe miejsca w App Store Apple, a jego funkcje - autonomiczne wypełnianie formularzy, rezerwowanie terminów, dokonywanie zakupów, tworzenie dokumentów - wymagają dostępu do większości kont użytkownika.
Trzy tygodnie po premierze Muse ekspert od bezpieczeństwa macOS Patrick Wardle znalazł lukę zero-day pozwalającą dowolnej innej aplikacji na tym samym urządzeniu przejąć pełną kontrolę nad kontem Muse. Meta pomniejszyła znaczenie problemu, argumentując, że wykorzystanie luki wymaga wcześniejszego skompromitowania urządzenia. Firma nie odniosła się do ustalenia Wardle’a, że do przejęcia konta wystarczył prosty atak typu ClickFix.
Co to znaczy dla polskich użytkowników AI
Dla osób korzystających z asystentów AI w Polsce wniosek jest prosty: przycisk „udostępnij rozmowę” nie jest tym samym co wysłanie pliku jednej osobie. Jeśli w czacie znajdzie się wniosek kredytowy, fragment numeru konta albo lista urlopów całego zespołu, może to oznaczać wyjście danych poza kontrolę osoby, która je wkleiła.
W polskich realiach dotyka to przede wszystkim firm. Wrzucenie do czatbota wewnętrznego raportu finansowego czy danych kadrowych i udostępnienie go linkiem to potencjalnie naruszenie ochrony danych osobowych, którym może zainteresować się UODO, a także ryzyko ujawnienia tajemnicy przedsiębiorstwa. Pracodawcy, którzy pozwalają zespołom korzystać z agentów AI bez żadnej polityki, w praktyce przerzucają ten problem na pojedynczych pracowników.
Praktyczne minimum: ograniczać ilość danych osobowych i firmowych w rozmowach z asystentem, kasować udostępnione linki tak szybko, jak to możliwe, i traktować każdy wygenerowany adres jako potencjalnie publiczny. Dotyczy to nie tylko Muse - mechanizm publicznych linków ma wiele narzędzi, a różnice sprowadzają się do tego, jak łatwo kogoś te adresy znaleźć.
Cały tydzień w AI, w jednym mailu
Wybrane premiery, narzędzia i analizy. Raz w tygodniu, prosto do skrzynki.
Zapisz się za darmo →Podobne tematy na Promptowym