Hakerzy dostali turbodoładowanie. Sztuczna inteligencja zmienia cyberataki w przemysł
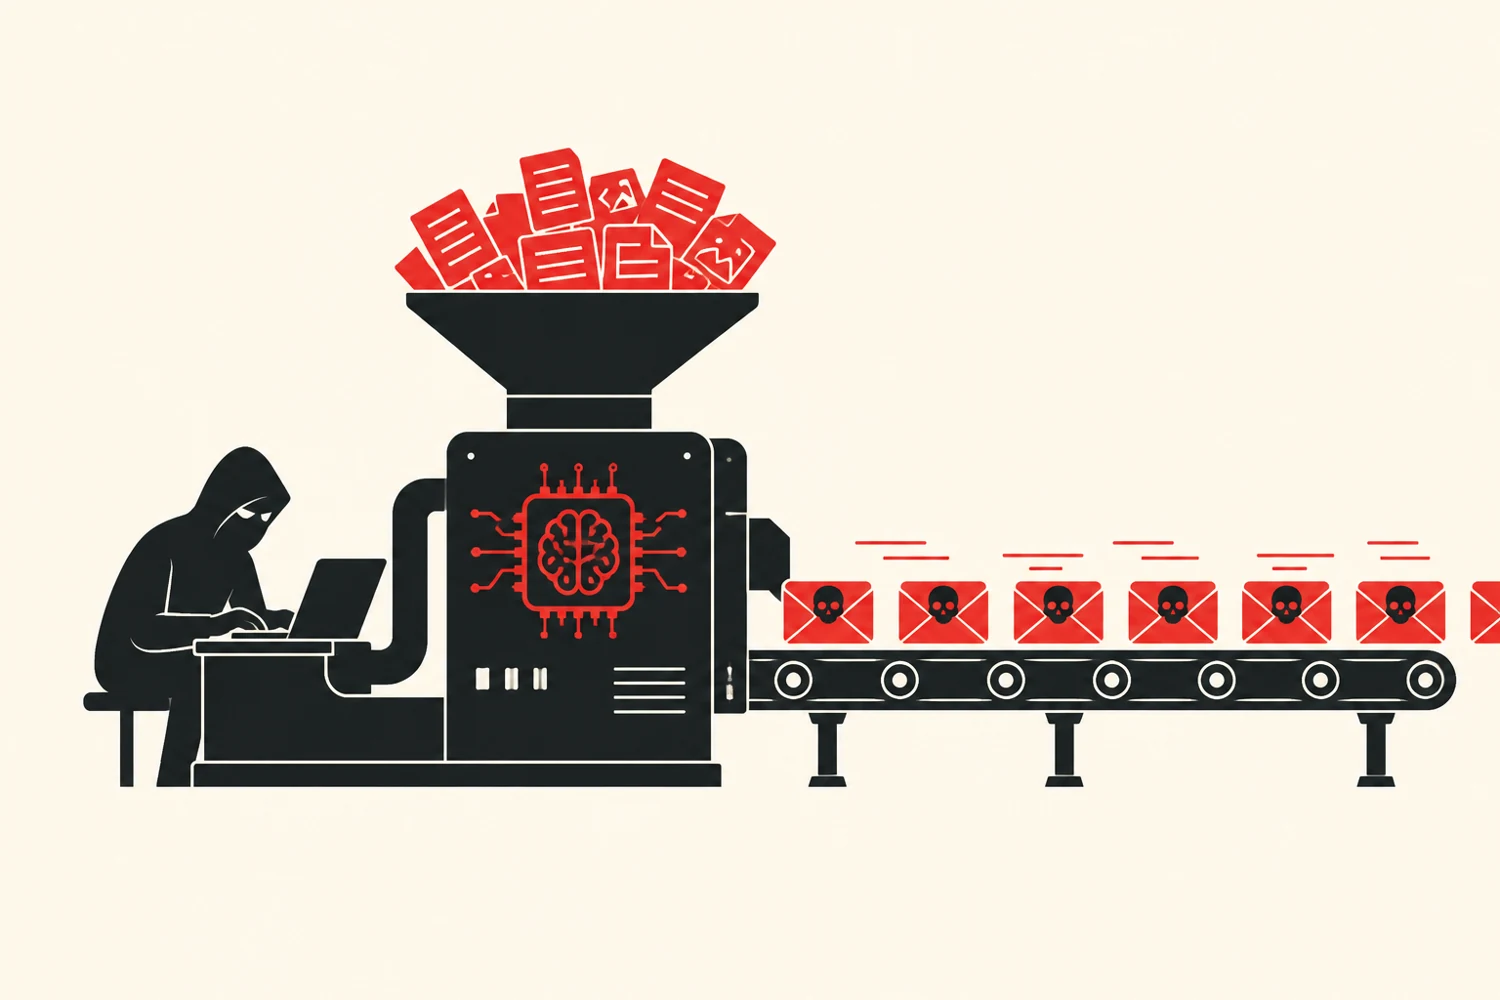
Sztuczna inteligencja zmienia cyberataki w przemysł, przyspieszając pracę hakerów. AI pomaga w rozpoznawaniu celów, dopasowywaniu podatności i pisaniu phishingu.
👁 148 przeczytań
Cyberbezpieczeństwo wchodzi w nieprzyjemną fazę. Sztuczna inteligencja nie tylko pomaga obrońcom, ale coraz wyraźniej przyspiesza pracę atakujących.
Przez lata cyberatak był mieszaniną wiedzy, cierpliwości i automatyzacji. Przestępcy mieli skrypty, botnety, gotowe zestawy narzędzi, ale najbardziej wartościowe elementy kampanii nadal wymagały człowieka: rozpoznania celu, dopasowania podatności, napisania przekonującego phishingu, poprawienia kodu, obchodzenia zabezpieczeń. Teraz część tej pracy można oddać modelom językowym i agentom.
To nie oznacza, że każdy nastolatek z chatbotem staje się od razu elitarnym hakerem. Oznacza coś bardziej praktycznego: rośnie produktywność ludzi, którzy już mają złe intencje. Model pomaga pisać lepsze wiadomości, szybciej analizować dokumentację, rozumieć błędy, generować warianty kodu, tłumaczyć logi i testować pomysły. Tam, gdzie kiedyś trzeba było godzin ręcznej pracy, dziś można dostać dziesięć sensownych hipotez w kilka minut.
Google · Twoje źródłaPromptowy wyżej w Twoim Google - jednym kliknięciemDodaj do preferowanych źródeł →Skala jest ważniejsza niż geniusz
Największe ryzyko nie polega na tym, że sztuczna inteligencja stworzy jednego genialnego hakera. Polega na tym, że stworzy tysiące przeciętnych, ale szybszych operatorów. Cyberprzestępczość od dawna działa jak biznes: ma dostawców, klientów, podwykonawców, fora, instrukcje, automaty i modele sprzedaży. AI idealnie pasuje do tego świata, bo usuwa tarcie. Ułatwia wejście, skraca czas przygotowania i zwiększa liczbę prób.
Dla firm oznacza to bardzo konkretny problem. Ataki będą częstsze, bardziej spersonalizowane i trudniejsze do odróżnienia od normalnej komunikacji. Phishing pisany przez człowieka często zdradzały językowe błędy, dziwny styl albo nieznajomość kontekstu. Model może napisać wiadomość poprawną, lokalną, dopasowaną do branży i tonu firmy. Może też przygotować kilka wersji, testować warianty i szybko reagować na odpowiedzi ofiary.
Jeszcze poważniejsze jest używanie AI do wyszukiwania podatności. Modele dobrze czytają kod, dokumentację i komunikaty błędów. Mogą pomóc zrozumieć, gdzie system jest źle skonfigurowany albo jak połączyć kilka drobnych słabości w jedną poważną ścieżkę ataku. To nie musi być magia. Wystarczy przyspieszenie. W bezpieczeństwie czas jest wszystkim: kto szybciej znajdzie lukę, ten pierwszy ją wykorzysta albo załata.
Obrońcy nie są bezbronni. Te same modele mogą analizować logi, pisać reguły detekcji, priorytetyzować podatności, streszczać alerty i pomagać zespołom reagowania. Problem polega na tym, że wiele firm wdraża obronę wolniej niż atakujący wdrażają narzędzia ofensywne. Działy bezpieczeństwa mają procedury, budżety, akceptacje i ograniczenia. Przestępcy mają motywację i brak compliance.
Najbliższe lata będą więc okresem przejściowym. Firmy, które potraktują AI jako gadżet, będą zaskoczone. Firmy, które potraktują ją jako warstwę bezpieczeństwa, mogą zyskać przewagę. Potrzebne będą automatyczne testy podatności, monitoring zachowań agentów, izolacja narzędzi, ograniczenia uprawnień, dobre kopie zapasowe i szkolenia pracowników, którzy muszą rozumieć, że „ładnie napisana wiadomość” nie jest już dowodem wiarygodności.
Najbardziej trzeźwy wniosek brzmi: cyberbezpieczeństwo przestaje być pojedynkiem ludzi. Coraz częściej będzie pojedynkiem systemów wspieranych przez ludzi. Kto szybciej zrozumie tę zmianę, ten będzie miał większą szansę przetrwać pierwszą falę naprawdę przemysłowych ataków AI.
Nie przepłacaj za te subskrypcje
Prowadzę sklep z rocznymi dostępami do narzędzi AI - te same konta, o których piszę wyżej, tylko taniej niż w cenniku producenta.
Cały tydzień w AI, w jednym mailu
Wybrane premiery, narzędzia i analizy. Raz w tygodniu, prosto do skrzynki.
Zapisz się za darmo →


Podobne tematy na Promptowym