Mythos Preview - model, którego nie dostaniesz. Dlaczego Anthropic zatrzymał swoje najmocniejsze AI w klatce
Anthropic ma w tej chwili model, który znajduje zero-day w jądrze Linuksa. Sam. Bez sterowania.
Anthropic ma w tej chwili model, który znajduje zero-day w jądrze Linuksa. Sam. Bez sterowania.
- Claude Mythos Preview nie jest dostępny publicznie - Anthropic udostępnił go tylko 12 firmom i ponad 40 organizacjom w ramach Project Glasswing.
- Model osiąga 83,1% na benchmarku CyberGym i autonomicznie znalazł luki w OpenBSD (27 lat niezauważone), FFmpeg (16 lat) oraz łańcuch podatności w jądrze Linuksa.
- Po zakończeniu okresu Glasswing model będzie kosztował 25 dolarów za milion tokenów wejściowych i 125 dolarów za milion tokenów wyjściowych, czyli pięciokrotność ceny Opusa 4.7.
Ten model nie jest ogólnodostępny i prawdopodobnie długo nie będzie. Zamiast tego powstała inicjatywa z Microsoftem, Apple, AWS i JPMorganem, która ma dać dwunastu firmom i czterdziestu dodatkowym organizacjom kilka miesięcy przewagi, zanim to samo trafi w ręce przeciwników. Niniejszy tekst to próba rozłożenia tego, co naprawdę się wydarzyło - i co to znaczy dla osób, które patrzą na AI z boku.
Dziewiątego kwietnia 2026 roku, tydzień przed premierą Opusa 4.7, Anthropic ogłosił coś, co nie wyglądało jak typowe ogłoszenie firmy AI. Nie chodziło o nowy model ani cenę, ani funkcję w Claudzie. Nazywało się Project Glasswing i było inicjatywą. A właściwie - sojuszem. AWS, Apple, Microsoft, Google, NVIDIA, Cisco, CrowdStrike, JPMorganChase, Broadcom, Palo Alto Networks, Linux Foundation i Anthropic. Dwunastu partnerów, ponad czterdzieści organizacji z dodatkowym dostępem, sto milionów dolarów w kredytach na użycie modelu.
Powód? Jeden model, który w kilka tygodni testów znalazł tysiące podatności zero-day - w tym luki w każdym głównym systemie operacyjnym i każdej głównej przeglądarce. Model nazywa się Claude Mythos Preview i nie można go kupić.
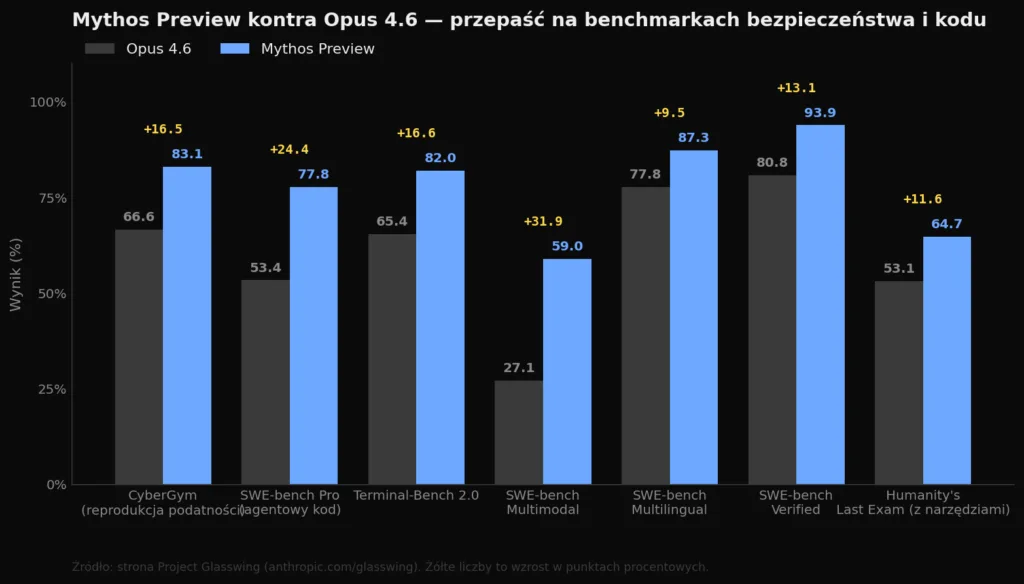
↑ Cztery liczby, które oddają skalę. Nie tylko kwota, ale też to, że uczestnicy reprezentują w zasadzie całą krytyczną infrastrukturę cyfrową świata Zachodu.
Co to właściwie jest Mythos Preview
Mythos Preview to wewnętrzny frontierowy model Anthropic - najmocniejszy, jaki firma wytrenowała. Nazwa pochodzi od greckiego słowa oznaczającego opowieść. Nieprzypadkowy wybór. W terminologii Anthropic Mythos jest narracyjnym opus magnum - modelem, który kumuluje wszystko, co firma nauczyła się przez ostatni rok na temat agentowego rozumowania, kodowania, długiego kontekstu i wnioskowania technicznego.
Liczby są takie, przy których przestaje się patrzeć na pojedyncze benchmarki, a zaczyna się widzieć wzór. Na SWE-bench Verified Mythos robi 93,9 procent. Opus 4.6 - 80,8. Na Terminal-Bench 2.0: 82,0 wobec 65,4. Na GPQA Diamond - egzaminie dla doktorantów z nauk ścisłych - 94,6 procent, czyli powyżej większości ludzi, którzy go piszą. Na SWE-bench Multimodal, gdzie trzeba nie tylko rozumieć kod, ale też widzieć screeny IDE i diagramy, model podwaja wynik 4.6: 59,0 procent przeciwko 27,1.
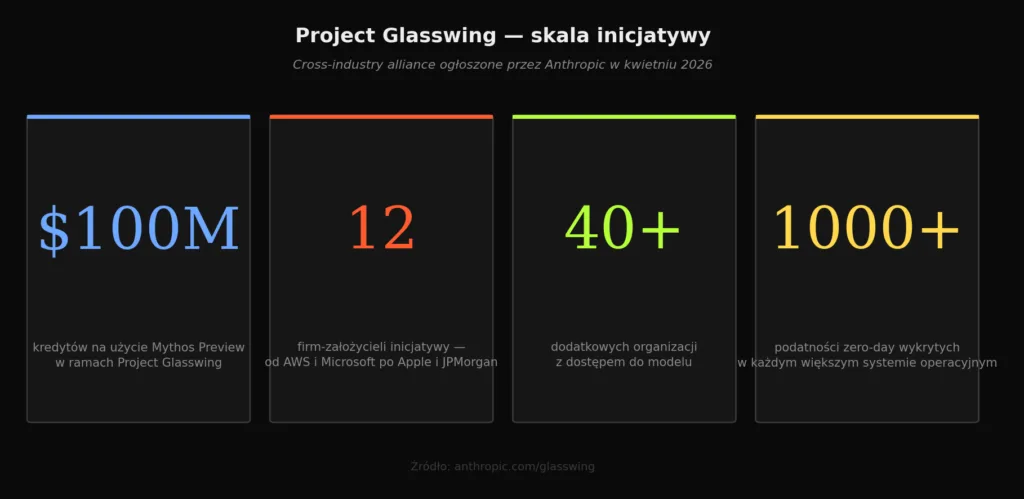
↑ Żółte liczby to różnica w punktach procentowych. Dla zwykłego releasu rok do roku to byłyby pojedyncze cyfry. Tu mamy dwucyfrowe wzrosty w prawie wszystkich kategoriach.
Ale najciekawsza liczba z ogłoszenia nie jest na żadnym wykresie. Na CyberGym - benchmarku rekonstrukcji rzeczywistych podatności w oprogramowaniu open source - Mythos robi 83,1 procent. To oznacza, że potrafi odtworzyć podatność na podstawie jej opisu w ponad ośmiu na dziesięć przypadków. Na tym samym benchmarku Opus 4.6 ma 66,6 procent. Różnica jest znacząca, ale liczba sama w sobie - że model potrafi autonomicznie przywrócić zero-day - jest zjawiskiem, którego rok temu nie było.
Trzy podatności, które lepiej zapamiętać
Anthropic opublikował w swoim Frontier Red Team blog kilka przykładów tego, co Mythos znalazł autonomicznie - bez podpowiedzi, bez sterowania. Trzy z nich warto rozebrać na części, bo pokazują, co oznacza „lepszy w cyber” w konkretach.
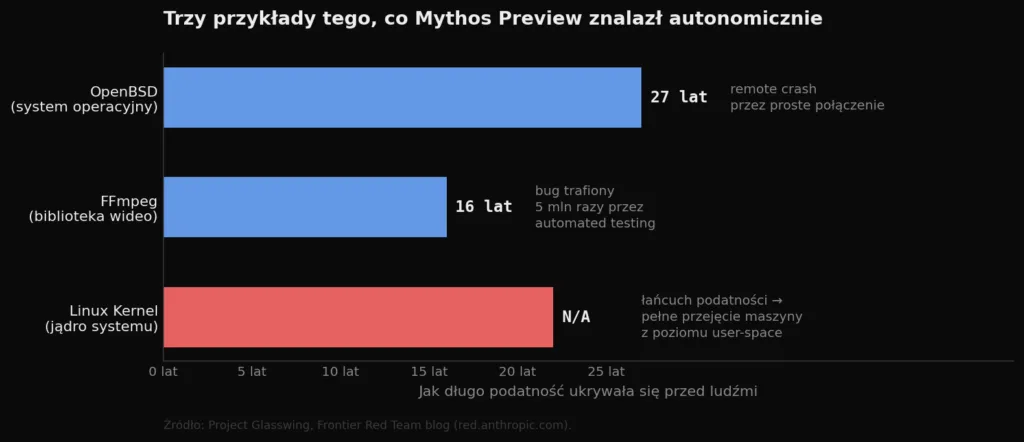
↑ Dwadzieścia siedem lat niezauważonej luki w jednym z najbezpieczniejszych systemów operacyjnych świata. Zasięg tego odkrycia jest trudny do przecenienia.
OpenBSD. Dwadzieścia siedem lat. Model znalazł podatność w OpenBSD - systemie, który ma reputację jednego z najbardziej uhardenionych systemów operacyjnych na świecie i jest używany do uruchamiania firewalli oraz krytycznej infrastruktury. Luka umożliwiała zdalny crash dowolnej maszyny na OpenBSD po prostu poprzez połączenie się z nią. Dwadzieścia siedem lat. Przez dwadzieścia siedem lat przez ten kod przechodzili ludzie, automatyczne narzędzia, fuzzery, audyty bezpieczeństwa - i nikt tego nie zobaczył.
FFmpeg. Szesnaście lat, pięć milionów uderzeń. Model zlokalizował szesnastoletni błąd w FFmpeg - bibliotece do kodowania i dekodowania wideo, której używa niezliczona liczba aplikacji. Podatność siedziała w linijce kodu, którą automatyczne narzędzia testowe uderzyły pięć milionów razy, ani razu nie łapiąc problemu. Wyobraź sobie skalę tego - fuzzery, które przebijają się przez kod, testują każdą możliwą wartość wejściową, pracują dzień i noc. Pięć milionów razy. Mythos znalazł to przez wnioskowanie, a nie przez brute force.
Jądro Linuksa. Łańcuch podatności. I wreszcie coś, co wygląda już jak scenariusz thrillera - model autonomicznie znalazł i połączył kilka podatności w jądrze Linuksa w łańcuch, który pozwala napastnikowi eskalować uprawnienia od zwykłego użytkownika do pełnej kontroli nad maszyną. Chodzi o jądro, które rządzi większością serwerów świata. Nie jedną lukę, ale łańcuch luk, które w pojedynkę mogłyby być niegroźne, a razem otwierają drogę do przejęcia systemu.
Wszystkie trzy podatności zostały zgłoszone i załatane. Dla wielu innych Anthropic podaje dziś tylko haszę kryptograficzne - wpisy w ślepych zobowiązaniach - i ujawni szczegóły, dopiero gdy łatki będą na miejscu. Bo w tle jest pytanie, którego nikt nie chce wypowiedzieć na głos: co się stanie, jeśli coś takiego trafi w niewłaściwe ręce.
Dlaczego Glasswing nazywa się Glasswing
Nazwa projektu pochodzi od motyla Greta oto - szklanoskrzydła. Jego skrzydła są przezroczyste. Dzięki temu motyl potrafi się ukryć na widoku i omijać drapieżniki. Metafora działa w dwie strony. Po pierwsze: podatności w kodzie od lat ukrywają się na widoku, dokładnie tak, jak szklanoskrzydł chowa się w dżungli. Po drugie: przezroczystość jest też tym, co Anthropic próbuje tu forsować jako standard - jawne ujawnianie zarówno możliwości modeli, jak i ograniczeń, jakie firma nakłada na ich użycie.
To ważne rozróżnienie. Project Glasswing to nie jest konsorcjum marketingowe. To jest alians zaprojektowany wokół bardzo konkretnego ryzyka: asymetrii. Jeśli modele klasy Mythos potrafią robić tego typu odkrycia, to ta umiejętność nie zostanie wyłącznie w rękach firm AI. Prędzej czy później - prawdopodobnie prędzej - podobne modele pojawią się po drugiej stronie. U przeciwników. W państwach, które nie mają powodu trzymać swoich modeli pod kluczem ze względów bezpieczeństwa. Dlatego plan Anthropic wygląda następująco: dać obrońcom kilka miesięcy fory, używając tego samego modelu do łatania systemów, zanim napastnicy dostaną swoje.
Okno między wykryciem podatności a jej wykorzystaniem przez adwersarza się zapadło. To, co kiedyś zajmowało miesiące, przy AI dzieje się w minutach.Elia Zaitsev, CTO CrowdStrike
Kto dostał dostęp i dlaczego właśnie oni
Dwunastu założycieli Glasswing to nie jest przypadkowy zestaw. Popatrz przez chwilę na tę listę i zobacz, co łączy te firmy.
Hiperskale chmurowe - AWS, Microsoft, Google. Twórcy platform - Apple. Infrastruktura sieciowa - Cisco, Broadcom, Palo Alto Networks. Hardware - NVIDIA. Cyberbezpieczeństwo - CrowdStrike. Otwarte oprogramowanie - Linux Foundation. Sektor finansowy - JPMorganChase. Plus Anthropic jako dostawca modelu.
To pokrywa praktycznie całą krytyczną powierzchnię ataku w cywilizacji Zachodu. Jeśli gdzieś w tym stosie jest luka - w kernelu Linuksa działającym na serwerach AWS, w firewallach Cisco broniących banków, w klientach webowych, w pipeline’ach CI/CD korzystających z pakietów open source - Glasswing może ją znaleźć, zanim zrobi to ktoś, kto chce wyrządzić szkodę. Przynajmniej taki jest plan.
Dodatkowych czterdziestu partnerów to w większości maintainerzy krytycznego oprogramowania open source. Apache Software Foundation. OpenSSF. Alpha-Omega. Anthropic dorzucił 4 miliony dolarów w bezpośrednich dotacjach dla tych organizacji. Argument Linux Foundation jest tu kluczowy: maintainerzy projektów open source nie mają w kasie ludzi od bezpieczeństwa. Przez dwadzieścia lat Internet trzymał się na kodzie, który w dużej mierze pisany był przez pasjonatów w wolnym czasie - a który teraz leży pod każdą banką, każdym szpitalem, każdą siecią elektroenergetyczną. Daj im model, który sam znajduje bugi, i nagle bezpieczeństwo, które było luksusem dla korporacji, staje się dostępne dla każdego.
W przeszłości ekspertyza w bezpieczeństwie była luksusem zarezerwowanym dla organizacji z dużymi zespołami security. Maintainerzy open source - których oprogramowanie stanowi większość kodu w nowoczesnych systemach - musieli ogarniać to sami. Project Glasswing oferuje wiarygodną ścieżkę do zmiany tego równania.Jim Zemlin, CEO Linux Foundation
Ekonomia tej rozmowy
Mam to spisane w całości
Zebrałem te rzeczy w ebookach, które możesz pobrać za darmo - bez zapisu na listę, bez haczyka.
Po okresie Glasswing Mythos Preview będzie dostępny - dla uczestników - po 25 dolarów za milion tokenów wejściowych i 125 dolarów za milion tokenów wyjściowych. To pięciokrotność ceny Opusa 4.7. Te liczby są same w sobie deklaracją: model jest dla zastosowań, w których jakość wyniku warta jest takiej ceny. W praktyce - praca nad krytyczną infrastrukturą, testy penetracyjne wysokiego poziomu, audyty kodu, którego awaria kosztuje miliardy.
Sto milionów dolarów kredytów, które Anthropic wrzucił do puli, to nie jest reklama. To jest koszt udziału w projekcie, który w zamyśle ma zbudować zasady dla całej branży. Lee Klarich z Palo Alto Networks powiedział to dość bezpośrednio: modele takie muszą trafić do rąk obrońców i open source’owych maintainerów, zanim napastnicy dostaną swoje. „Będzie więcej ataków, szybszych ataków i bardziej wyrafinowanych ataków”.
Dlaczego Mythos nie jest ogólnodostępny
Pytanie, które zadał prawdopodobnie każdy czytelnik premiery Glasswing: skoro model jest tak dobry, dlaczego Anthropic go nie sprzedaje? Odpowiedź ma kilka warstw.
Pierwsza warstwa jest techniczna. Mythos Preview, jak sama nazwa wskazuje, jest wciąż w fazie podglądowej. Zabezpieczenia - systemy, które mają wykrywać i blokować najbardziej niebezpieczne wyjścia modelu - są wciąż w rozwoju. Anthropic wprost mówi: zanim wypuścimy modele klasy Mythos szeroko, musimy zbudować zabezpieczenia, które zadziałają. I te zabezpieczenia testuję właśnie teraz, na Opusie 4.7 - modelu, który jest mniej zdolny, więc mniej ryzykowny, ale wystarczająco bliski, żeby dało się przenieść wnioski.
Druga warstwa jest polityczna. Anthropic prowadzi - jak sam przyznaje - rozmowy z przedstawicielami rządu USA na temat ofensywnych i defensywnych zdolności cyber Mythosa. To jest fraza, którą trzeba czytać kilka razy. Model, który pojedyncza firma wytrenowała, jest teraz przedmiotem konsultacji z departamentami rządowymi, bo jego zdolności mają konsekwencje dla bezpieczeństwa narodowego. Wchodzimy w obszar, w którym prywatna innowacja i infrastruktura państwowa zaczynają się stykać inaczej niż dotąd.
Trzecia warstwa to wyliczenie ryzyk. Anthropic przeprowadza tzw. alignment assessment każdego modelu przed wypuszczeniem. System card Mythos Preview - publicznie dostępny - opisuje model jako najbardziej wyrównany, jaki firma wytrenowała. Ale wyrównanie nie wyczerpuje pytania o ryzyko. Nawet idealnie wyrównany model można oszukać. Można odpytać go sprytnie. Można zmusić do pracy nad czymś, co od niego odbieramy jako „legalne badania nad podatnościami”, podczas gdy w rzeczywistości jest to budowanie exploitu dla konkretnej ofiary. Anthropic woli nie ryzykować, dopóki nie ma narzędzi, żeby takie próby wykrywać z pewnością.
Co to oznacza dla Opusa 4.7
Opus 4.7, wypuszczony dokładnie tydzień po Glasswing, nie jest przypadkowym zbiegiem okoliczności. Anthropic wprost mówi, że cyber capabilities modelu były w trakcie treningu celowo redukowane, żeby ta wersja mogła być dostępna szerzej. To jest nowa strategia wydawnicza, której nie widać u konkurencji. Zamiast wypuścić najmocniejszy model i obkładać go cenzurami na poziomie promptu, Anthropic robi coś subtelniejszego: trenuje słabsze wersje, które są z definicji bezpieczniejsze, i na nich testuje zabezpieczenia, które później przeniesie na Mythosa.
Do tego dochodzi Cyber Verification Program - kanał dla zawodowych specjalistów od bezpieczeństwa, którzy potrzebują modelu do legalnej pracy (testy penetracyjne, red teaming, badania podatności) bez automatycznych blokad, które w Opusie 4.7 działają domyślnie. Jak będzie działać w praktyce - zobaczymy. Ale sam kierunek jest zdrowy: zamiast udawać, że blokad nie trzeba, albo udawać, że blokady nie boli uczciwych użytkowników, Anthropic zakłada, że i jedno, i drugie jest prawdziwe, i buduje ścieżkę obejścia przez weryfikację.
Co Mythos znaczy dla polskiego rynku
Krótka odpowiedź: bezpośrednio - raczej nic. Mythos nie będzie dostępny dla firm, które nie dostały zaproszenia. Żadna polska firma nie jest w Glasswing. Żadna polska organizacja open source - o ile wiem - nie dostała dostępu przez pulę dla maintainerów. Polska cyber-scena, choć mocna na poziomie specjalistów indywidualnych i mniejszych firm typu STM Cyber czy SecuRing, nie ma w tym stole krzesła.
Dłuższa odpowiedź: to jest historia, która nas dotyczy mocniej, niż się wydaje. Sektor finansowy w Polsce - banki, platformy płatnicze, regulatory - opiera się na tym samym stosie technologicznym co rynek amerykański. Jeśli Glasswing załata tysiące luk w kodzie, który działa na ING, mBanku, Blik-u i u płatników kart - czerpiemy z tego korzyść pośrednio. Jeśli te same luki trafią w ręce grup APT sponsorowanych przez Rosję albo Białoruś, zanim łatki zostaną wdrożone - tracimy na tym bezpośrednio.
Drugi wątek dotyczy państwa. Polska ma CERT Polska, ma NASK, ma ministerstwo, które w ostatnich latach zaczęło mówić o cyberbezpieczeństwie w tonie mniej teoretycznym niż dawniej. Czy te instytucje są w stanie rozmawiać z Anthropic i z innymi dostawcami modeli frontierowych o dostępie do narzędzi klasy Mythos - to otwarte pytanie. Odpowiedź na nie prawdopodobnie zdefiniuje, jak polska infrastruktura krytyczna wyjdzie z następnej dekady.
Google · Twoje źródłaPromptowy wyżej w Twoim Google - jednym kliknięciemDodaj do preferowanych źródeł →Obserwacja, którą warto zapamiętać
Istnieje pewien rodzaj ogłoszeń w branży AI, które wyglądają jak ogłoszenia, a w istocie są zaproszeniem do innej rozmowy. Glasswing jest takim ogłoszeniem. Nie chodzi o nowy model, ani nowy benchmark, ani nową cenę. Chodzi o pytanie, na które branża technologiczna nie ma jeszcze dobrej odpowiedzi: co zrobić, kiedy pojedyncza firma ma w rękach narzędzie, które potrafi przebudować asymetrię między atakiem a obroną - w dowolną stronę.
Anthropic wybrał stronę obrony. Zaprosił dwunastu partnerów. Dołożył sto milionów dolarów. Dał maintainerom open source cztery. Zobowiązał się raportować publicznie, co znajdą i naprawią, co dziewięćdziesiąt dni. Deklaruje, że w perspektywie średnioterminowej najlepszym gospodarzem tej pracy byłby niezależny, zewnętrzny organ - coś na kształt agencji, która łączyłaby sektor prywatny i publiczny.
To wszystko prawdopodobnie wygląda rozsądnie. Ale trzeba zapamiętać jedno. To się wydarzyło teraz, w kwietniu 2026, bo pojedyncza firma doszła do punktu, w którym jej model znajduje zero-day w kodzie, który przez dekady opierał się każdemu oku. Kolejny próg - kiedykolwiek przyjdzie - będzie jeszcze większy. I nie każda firma, która dojdzie do tego progu, wybierze rozmowę z Microsoftem i Apple. Niektóre wybiorą rozmowę z kimś innym. Albo z nikim.
Za dziesięć lat, kiedy ktoś będzie pisał historię cyberbezpieczeństwa ery AI, ten tydzień - od Glasswing 9 kwietnia do Opusa 4.7 16 kwietnia - może być zaznaczony jako moment, w którym równowaga zaczęła się przesuwać. W którą stronę - to zależy od decyzji, które zapadną w najbliższych miesiącach. Decyzji w Waszyngtonie, w Brukseli, w Warszawie. I w dziesiątkach innych stolic, które nie mają jeszcze nawet odpowiednich słów na to, co się dzieje.
Źródła: strona Project Glasswing (anthropic.com/glasswing); strona Mythos Preview w Frontier Red Team blog (red.anthropic.com/2026/mythos-preview); system card Claude Mythos Preview; ogłoszenia partnerów: Cisco, AWS, Microsoft, CrowdStrike, Linux Foundation, Palo Alto Networks, Google Cloud. Wszystkie źródła sprawdzone 16 kwietnia 2026.
Cały tydzień w AI, w jednym mailu
Wybrane premiery, narzędzia i analizy. Raz w tygodniu, prosto do skrzynki.
Zapisz się za darmo →Najczęstsze pytania
Dlaczego Anthropic nie udostępnia publicznie modelu Claude Mythos Preview?
Anthropic nie udostępnia Mythos Preview publicznie, bo model potrafi autonomicznie znajdować podatności zero-day w krytycznym oprogramowaniu, co stwarza poważne ryzyko w razie trafienia w niewłaściwe ręce. Zamiast tego firma stworzyła Project Glasswing, by dać obrońcom kilka miesięcy przewagi przed napastnikami.
Co to jest Project Glasswing i kto bierze w nim udział?
Project Glasswing to sojusz Anthropic z 11 partnerami - AWS, Apple, Microsoft, Google, NVIDIA, Cisco, CrowdStrike, JPMorganChase, Broadcom, Palo Alto Networks i Linux Foundation - oraz ponad 40 dodatkowymi organizacjami. Anthropic przeznaczył 100 milionów dolarów w kredytach na użycie modelu i 4 miliony dolarów w dotacjach dla organizacji open source.
Jakie podatności znalazł autonomicznie Claude Mythos Preview?
Model znalazł m.in. 27-letnią lukę w OpenBSD umożliwiającą zdalny crash maszyny, 16-letni błąd w FFmpeg pomimo 5 milionów uderzeń przez fuzzery oraz łańcuch podatności w jądrze Linuksa pozwalający eskalować uprawnienia do pełnej kontroli nad maszyną. Wszystkie zgłoszone luki zostały załatane.
Jakie wyniki osiąga Mythos Preview na benchmarkach w porównaniu do Opusa 4.6?
Na SWE-bench Verified Mythos osiąga 93,9%, wobec 80,8% dla Opusa 4.6, a na GPQA Diamond - egzaminie dla doktorantów z nauk ścisłych - uzyskuje 94,6%. Na SWE-bench Multimodal model podwaja wynik poprzednika: 59,0% wobec 27,1%.
Podobne tematy na Promptowym