NVIDIA: bezpieczeństwo agentów AI to problem inżynieryjny, nie filozoficzny
NVIDIA opublikowała analizę wskazującą, że ochrona agentów AI wymaga konkretnych kontroli technicznych na każdej warstwie stosu - od modelu po infrastrukturę.
Ten news ukazał się 4 min po komunikacie źródła.
👁 146 przeczytań
NVIDIA opublikowała na swoim blogu technicznym szczegółową analizę bezpieczeństwa agentów AI, stawiając tezę, która brzmi prosto, lecz ma poważne konsekwencje praktyczne: ochrona systemów agentowych to problem inżynieryjny - z konkretnymi wymaganiami, egzekwowalnymi kontrolami, przypisanymi właścicielami i możliwością weryfikacji, że zabezpieczenia rzeczywiście działają.
Punkt wyjścia jest znajomy każdemu, kto pamięta początki internetu czy chmury obliczeniowej. Technologia zmienia sposób działania oprogramowania, ale fundamentalne obowiązki bezpieczeństwa pozostają: ustal tożsamość, kontroluj dostęp, ogranicz ekspozycję i weryfikuj ochronę. Agenci AI dokładają do tego trzy nowe zmienne - rozumowanie, korzystanie z narzędzi i adaptację działań w zależności od napotkanych danych. To właśnie te cechy sprawiają, że stare zasady muszą być stosowane w nowych warunkach operacyjnych.
Czytasz Promptowego częściej? Dodaj go do preferowanych źródeł w Google, a nowe teksty będą wyżej w Twoich wynikach.
Trzy warstwy, trzy zestawy odpowiedzialności
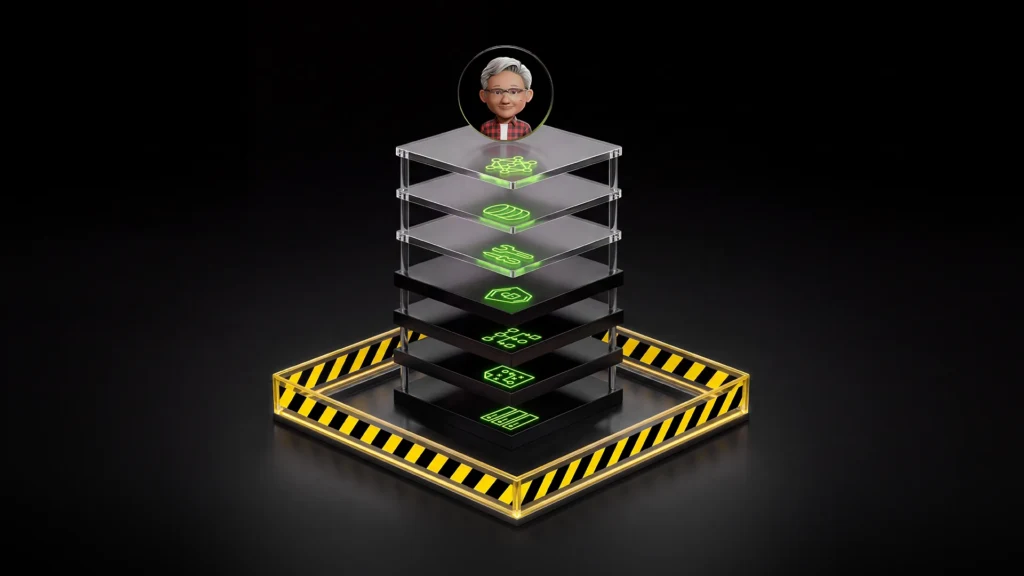
NVIDIA opisuje stos agenta jako trzy współpracujące warstwy. Modele dostarczają możliwości. Narzędzia i frameworki organizują kontekst, przepływy pracy i instrumenty. Środowisko uruchomieniowe stanowi infrastrukturę, w której działania są faktycznie wykonywane. Każda z tych warstw niesie własne wymagania bezpieczeństwa - i żadna nie może na nie przymykać oka, licząc na to, że zatroszczy się o nie warstwa sąsiednia.
Firma podaje konkretny przykład, który dobrze ilustruje ryzyko. Agent aktualizujący rekord klienta napotyka złośliwe instrukcje w załączonym dokumencie i próbuje wyeksportować dane do nieautoryzowanego miejsca docelowego. Polityka sieciowa powinna zablokować transfer. Chronione logi powinny utrwalić próbę wywołania narzędzia, decyzję autoryzacyjną i jej wynik - tak żeby zespół bezpieczeństwa mógł zidentyfikować, z jakiego narzędzia skorzystano i dokąd próbowało ono dotrzeć. Kluczowe stwierdzenie: uprawnienie do aktualizacji rekordu nie powinno automatycznie rozszerzać się na eksport danych. Agent może wnioskować o dodatkowy dostęp, ale nie może sam go sobie przyznać.
Z tego wynika praktyczna zasada projektowania: granica bezpieczeństwa musi utrzymać się nawet wtedy, gdy agent podejmie błędną decyzję. Środowisko wykonawcze niezależnie od rozumowania agenta musi narzucać limity dotyczące plików, połączeń sieciowych i procesów. Instrukcje i zabezpieczenia w samym modelu mogą kształtować zachowanie, ale nie zastąpią twardych, egzekwowalnych granic.
Każdy agent powinien mieć trackowalną tożsamość i poświadczenia ograniczone wyłącznie do przypisanego zadania. Organizacje muszą dysponować jasnymi politykami określającymi, do jakich informacji agenci mają dostęp, jakie systemy mogą modyfikować i które działania wymagają zatwierdzenia przez człowieka. Konsekwentne działania oraz zmiany uprawnień wciąż wymagają ludzkiej akceptacji - nawet jeśli agent technicznie mógłby je zainicjować samodzielnie.
W odpowiedzi na te wymagania NVIDIA udostępniła NVIDIA OpenShell - open source’owy, bezpieczny runtime, który egzekwuje polityki poza zasięgiem samego agenta i zapewnia piaskownicę wykonawczą regulującą dostęp do danych, sieci i zasobów systemowych. Na tym fundamencie budują już partnerzy skupieni w Open Secure AI Alliance: Cisco dostarcza DefenseClaw - warstwę governance - a JFrog integruje się z OpenShell, skanując i weryfikując umiejętności agentów oraz egzekwując polityki określające, do których z nich agenci mogą w ogóle sięgać.
Presja czasowa jest realna. Organizacje chcą korzystać z produktywności, jaką oferują agenci AI, podczas gdy praktyki zarządzania tymi systemami wciąż dojrzewają. NVIDIA stawia na to, że przyspieszenie inżynierii bezpieczeństwa, szerszy dostęp do narzędzi defensywnych i szybsze dzielenie się wiedzą o tym, co działa - to jedyna droga, żeby te dwa procesy się spotkały.
 Filozofia natury w filmach Studia GhibliMidjourney
 Jensen Huang: bezpieczeństwo AI to problem inżynieryjny, nie prawnyNewsy
 Tesla ugodziła się z rodziną pieszej zabitej przez auto na Full Self-DrivingNewsy
Cały tydzień w AI, w jednym mailu
Wybrane premiery, narzędzia i analizy. Raz w tygodniu, prosto do skrzynki.
Zapisz się za darmo →- przewagi.plAgent AI w małej firmie w 2026: co zrobi sam, ile kosztuje (od 14 900 zł netto) i gdzie potrzebny jest człowiek
- generatornia.plZdjęcie z mikołajem AI: jak zrobić świąteczny portret ze swojego selfie
- dygot.plLidl i Europa: plan na własną AI. Właściciel dyskontów buduje zaplecze z twórcą superkomputerów
- jutropis.plUstawa o AI podpisana. Skargi do KRiBSI i testy dla firm

 newsy·Przycinanie dużych modeli językowych metodą fizyki: bloki jak sieć spinów IsingaBadacze z Multiverse Computing opublikowali metodę przycinania dużych modeli językowych, która traktuje wybór bloków do usunięcia jako problem optymalizacyjny znany z...